تفاصيل المدونة

29 أكتوبر 2026
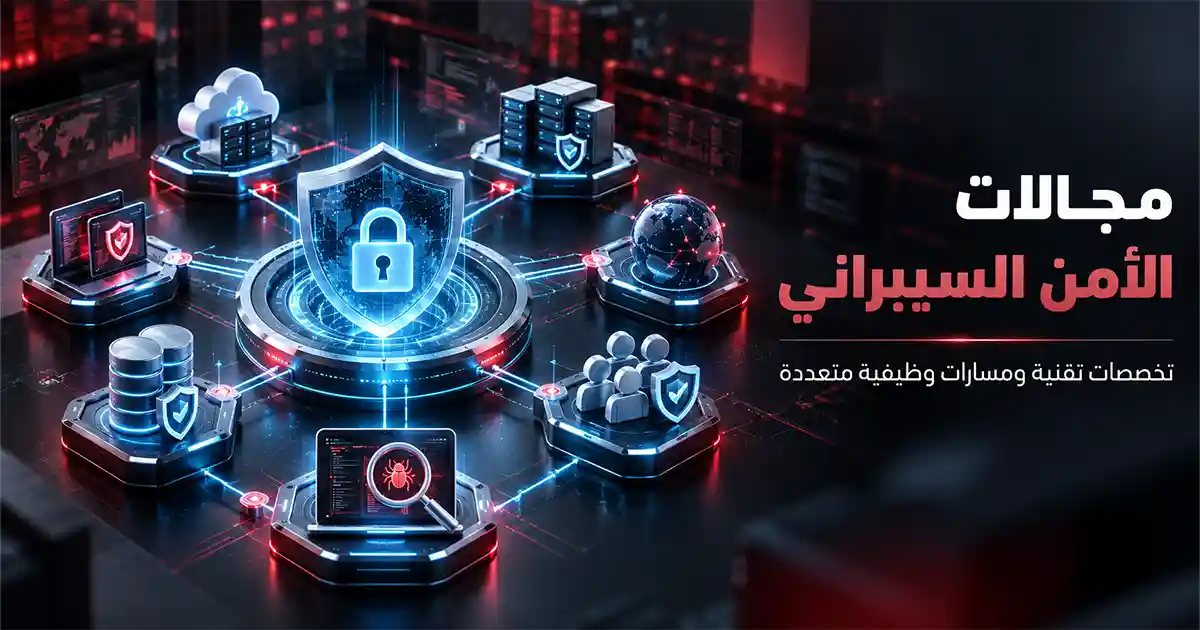
مجالات الأمن السيبراني: التخصصات التقنية والمسارات الوظيفية المطلوبة
تتنوع مجالات الأمن السيبراني بين تخصصات تقنية تهدف إلى حماية الشبكات والتطبيقات والبيانات، ومسارات وظيفية تركز على اكتشاف الهجمات والاستجابة للحوادث وإدارة المخاطر. ويتيح هذا التنوع للطالب أو الموظف اختيار المجال الذي يناسب مهاراته واهتماماته، سواء كان يفضل البرمجة أو التحليل أو الإدارة.
وفهم مجالات الامن السيبراني يساعدك على بناء خطة تعلم واضحة بدلًا من محاولة دراسة جميع التخصصات في وقت واحد، خاصةً مع توسع الخدمات الرقمية وزيادة حاجة المؤسسات السعودية إلى الكفاءات القادرة على حماية أنظمتها.
✦ معهد نخبة القادة العالي للتدريب
طموحك يستحق خطوة أكبر!
طوّر مهاراتك وافتح لنفسك فرص جديدة مع برامج نخبة القادة التدريبية. تواصل معنا اليوم واكتشف البرنامج الأنسب لطموحك وأهدافك المهنية.
دبلومات متخصصة • دورات تدريبية • تعليم مرن
ما هي مجالات الأمن السيبراني؟ (التصنيف التقني والمسارات الوظيفية)

يمكن تقسيم مجالات الأمن السيبراني إلى قسمين رئيسيين: مجالات تقنية تحدد الأصول المطلوب حمايتها، ومسارات وظيفية تحدد طبيعة العمل الذي يؤديه المتخصص. ولا يوجد عدد ثابت متفق عليه، لأن التخصصات تتطور مع ظهور تقنيات ومخاطر جديدة. ويشمل التصنيف الأساسي:
- حماية الشبكات والبنية التحتية.
- تأمين التطبيقات والبرامج.
- حماية البيانات وخصوصيتها.
- تأمين البيئات والخدمات السحابية.
- حماية الأجهزة الطرفية والهواتف.
- تأمين الأجهزة الذكية والأنظمة التشغيلية.
- إدارة هوية المستخدم وصلاحياته.
- مراقبة الهجمات والاستجابة للحوادث.
- اختبار الأنظمة واكتشاف الثغرات.
- إدارة الحوكمة والمخاطر والالتزام.
ويركز تعريف الأمن السيبراني على حماية الأنظمة والاتصالات والبيانات من الضرر والوصول غير المصرح به، مع ضمان السرية والسلامة والتوافر والقدرة على استعادة الخدمات.
أبرز المجالات التقنية للأمن السيبراني

تحدد المجالات التقنية نوع الأصل الذي يحتاج إلى الحماية عن طريق مجالات الأمن السيبراني المختلفة، مثل الشبكات أو التطبيقات أو البيانات. وقد تعمل المؤسسة من خلال فرق منفصلة لكل تخصص أو تجمع عدة مسؤوليات داخل فريق واحد بحسب حجمها واحتياجاتها.
أمن الشبكات
يركز هذا المجال على حماية حركة البيانات والأجهزة المتصلة داخل المؤسسة ومنع الاتصالات غير المصرح بها. ويشمل إعداد جدران الحماية، وتقسيم الشبكات، ومراقبة الأنشطة، وتأمين أجهزة التوجيه والشبكات اللاسلكية.
ويحتاج المتخصص إلى فهم بروتوكولات الاتصال وعناوين IP وطريقة انتقال البيانات، بالإضافة إلى القدرة على تحليل سجلات الشبكة واكتشاف السلوك غير المعتاد.
أمن التطبيقات
يهتم بحماية البرامج والمواقع وتطبيقات الجوال طوال دورة حياتها، بدايةً من التصميم وكتابة الكود حتى الاختبار والإطلاق والتحديث. ويهدف إلى اكتشاف الثغرات قبل أن يستغلها المهاجمون.
ويتعاون المتخصص مع المطورين لمراجعة الأكواد واختبار واجهات التطبيقات وإدارة الثغرات، كما يساعد على دمج الحماية داخل مراحل التطوير بدلًا من إضافتها بعد انتهاء المشروع.
أمن المعلومات والبيانات
يعمل هذا التخصص على حماية البيانات من التسريب أو التغيير أو الحذف أو الاطلاع غير المصرح به، سواء أثناء التخزين أو النقل أو الاستخدام. وتشمل وسائله التشفير والتصنيف والنسخ الاحتياطي والتحكم في الصلاحيات.
ويمتد أمن المعلومات إلى الوثائق الرقمية والورقية والإجراءات الإدارية، بينما يركز المجال السيبراني بصورة أكبر على المخاطر التي تستهدف الأنظمة والخدمات المتصلة.
أمن السحابة
يركز أمن السحابة كأحد مجالات الأمن السيبراني على تأمين التطبيقات والبيانات والبنية التحتية المستضافة لدى مقدمي الخدمات السحابية. ومن مسؤولياته ضبط الصلاحيات، وحماية مفاتيح الوصول، ومراجعة الإعدادات، وتشفير البيانات ومراقبة الأنشطة.
ولا يتحمل مزود الخدمة كامل المسؤولية؛ إذ يجب على المؤسسة فهم نموذج المسؤولية المشتركة وتأمين حساباتها وبياناتها وإعداداتها السحابية وفق طبيعة الخدمة المستخدمة.
أمن الأجهزة الطرفية والهواتف
يشمل حماية الحواسيب المحمولة والمكتبية والخوادم والهواتف التي تصل إلى أنظمة المؤسسة. وقد تكون هذه الأجهزة نقطة دخول للهجوم عند فقدانها أو إهمال تحديثها أو تثبيت برامج ضارة عليها.
وتتضمن الحماية تشفير الأجهزة، وتحديث الأنظمة، وإدارة التطبيقات، واكتشاف البرمجيات المشبوهة، والتحكم في الأجهزة القابلة للإزالة، وإمكانية مسح بيانات الهاتف المفقود عن بُعد.
أمن إنترنت الأشياء والبنية التحتية الحساسة
يهتم بحماية الكاميرات والحساسات والأجهزة الذكية وأنظمة التحكم المستخدمة في المصانع والطاقة والنقل والمرافق. وقد يكون تحديث هذه الأنظمة صعبًا بسبب استمرار تشغيلها أو قدم بعض مكوناتها.
ويتطلب المجال فهمًا للتقنيات التشغيلية وتقييمًا دقيقًا للمخاطر؛ لأن الهجوم قد يؤثر في خدمة أساسية أو عملية صناعية، وليس في الملفات والبيانات فقط.
إدارة الهوية والوصول
تضمن إدارة الهوية أن يصل كل مستخدم إلى الموارد التي يحتاج إليها فقط، وأن تُلغى صلاحياته عند تغير وظيفته أو انتهاء علاقته بالمؤسسة. ويُعد هذا المجال عنصرًا محوريًا في الأمن الرقمي.
وتشمل مهامه التحقق متعدد العوامل، وإدارة الحسابات المميزة، ومراجعة الصلاحيات، وتطبيق مبدأ أقل امتياز، ومنع استخدام الحسابات المشتركة دون رقابة.
✦ معهد نخبة القادة العالي للتدريب
طموحك يستحق خطوة أكبر!
طوّر مهاراتك وافتح لنفسك فرص جديدة مع برامج نخبة القادة التدريبية. تواصل معنا اليوم واكتشف البرنامج الأنسب لطموحك وأهدافك المهنية.
دبلومات متخصصة • دورات تدريبية • تعليم مرن
التخصصات الوظيفية في الأمن السيبراني
لا تحدد الوظيفة نوع التقنية المطلوب حمايتها فقط، بل تحدد أيضًا المهمة اليومية للمتخصص. فقد يعمل أحدهم على مراقبة الهجمات، بينما يختبر آخر الأنظمة، ويتولى متخصص ثالث وضع السياسات ومتابعة الالتزام.
الاستجابة للحوادث والتحليل الجنائي الرقمي
يتعامل فريق الاستجابة مع الحوادث عند اكتشاف اختراق أو نشاط مشبوه، فيعمل على تحديد نطاق المشكلة واحتوائها وإزالة سببها وإعادة الأنظمة إلى العمل.
أما التحليل الجنائي الرقمي فيركز على جمع الأدلة وفحص الأجهزة والسجلات لمعرفة كيفية وقوع الحادث وما الذي تأثر به، مع الحفاظ على سلامة الأدلة وإعداد تقارير موثقة.
اختبار الاختراق والأمن الهجومي
يحاكي مختبر الاختراق أساليب المهاجمين لاكتشاف نقاط الضعف قبل استغلالها بصورة حقيقية. ويختبر الشبكات أو التطبيقات أو الأجهزة ضمن نطاق محدد وبعد الحصول على تصريح واضح من الجهة المالكة.
يحتاج هذا المسار إلى معرفة تقنية قوية بالشبكات والأنظمة والبرمجة وأساليب الاستغلال، إلى جانب الالتزام الأخلاقي والقانوني عند تنفيذ الاختبارات.
الحوكمة والمخاطر والامتثال
يركز هذا المسار على السياسات والمعايير وتقييم المخاطر ومتابعة التزام المؤسسة بالمتطلبات التنظيمية. كما يساعد الإدارة على تحديد الأولويات واتخاذ قرارات الحماية وفق أثر كل خطر.
ويحتاج المتخصص إلى مهارات في التحليل وكتابة السياسات والتواصل وإعداد التقارير. وفي السعودية، تمثل الضوابط الأساسية للأمن السيبراني مرجعًا مهمًا للجهات المشمولة بنطاق تطبيقها.
تعرف علي المزيد:
أساسيات الأمن السيبراني
فرص ومستقبل الأمن السيبراني
الفرق بين أمن المعلومات والأمن السيبراني
الفرق بين الجانب الدفاعي والجانب الهجومي
يعمل الجانب الدفاعي من مجالات الأمن السيبراني على اكتشاف الهجمات ومنعها والاستجابة لها، بينما يحاكي الجانب الهجومي تصرفات المهاجم لاختبار مستوى الحماية. وكلاهما ضروري، لأن نتائج الاختبارات تساعد المدافعين على معالجة نقاط الضعف.
|
عنصر المقارنة |
الجانب الدفاعي |
الجانب الهجومي |
|
الهدف |
منع الهجمات واكتشافها واحتواؤها |
اكتشاف الثغرات من خلال محاكاة الهجوم |
|
الفريق الشائع |
الفريق الأزرق |
الفريق الأحمر |
|
المهام |
المراقبة والتحليل والاستجابة والتعافي |
الاستطلاع والاختبار والاستغلال المصرح به |
|
الأدوات |
مراقبة السجلات وحماية الأجهزة وتحليل الشبكات |
فحص الثغرات واختبار التطبيقات والشبكات |
|
النتيجة |
تقليل أثر الحوادث ورفع سرعة الاستجابة |
تقرير بالثغرات وطرق معالجتها |
|
طبيعة العمل |
مستمر ويراقب البيئة بصورة يومية |
يتم غالبًا وفق نطاق وفترة واختبار محدد |
المجالات الأكثر طلبًا في سوق العمل السعودي
لا يوجد تخصص واحد من مجالات الأمن السيبراني هو الأفضل في جميع الجهات؛ إذ يختلف الطلب بحسب القطاع وحجم المؤسسة وتقنياتها ومتطلباتها التنظيمية. ومع توسع التحول الرقمي والخدمات السحابية، تزداد أهمية المسارات التي تحمي الأنظمة وتراقب التهديدات السيبرانية وتدعم الامتثال.
المجالات التي تظهر الحاجة إليها في جهات متعددة:
- محلل مركز عمليات الأمن ومراقبة التنبيهات.
- الاستجابة للحوادث والتحقيق الرقمي.
- حماية الشبكات والبنية التحتية.
- إدارة الهوية والصلاحيات.
- الحماية السحابية وتأمين الإعدادات.
- أمن التطبيقات وعمليات التطوير الآمن.
- الحوكمة وإدارة المخاطر والامتثال.
- حماية الأنظمة التشغيلية والبنية التحتية الحساسة.
- تقييم الثغرات واختبار الاختراق.
- هندسة وبناء الحلول الأمنية.
وأصدرت الهيئة الوطنية للأمن السيبراني نسخة محدثة من الإطار السعودي لكوادر الأمن السيبراني سيوف عام 2026 لدعم بناء القدرات وتوحيد المفاهيم المتعلقة بالأدوار والمهارات والتقدم الوظيفي.
تعرف علي المزيد:
دراسة دبلوم الأمن السيبراني
دورة الأمن السيبراني أون لاين
كيف تختار المجال المناسب لك؟
يعتمد اختيارك على اهتماماتك ومستواك الحالي وطبيعة المهام التي تستمتع بها. ابدأ بدراسة الأساسيات وتجربة أكثر من مسار، ثم تخصص بعد تكوين صورة عملية عن بيئة العمل.
يمكنك الاسترشاد بالنقاط التالية:
- اختر حماية الشبكات إذا كنت تستمتع بفهم الاتصال والأجهزة والبروتوكولات.
- اتجه إلى حماية التطبيقات إذا كنت تحب البرمجة وتطوير البرمجيات.
- اختر العمليات الدفاعية إذا كنت تفضل المراقبة وتحليل الأحداث وحل المشكلات.
- اتجه إلى الاختبارات الهجومية إذا كنت تستمتع بالبحث التقني واكتشاف الثغرات.
- اختر التحليل الجنائي إذا كنت دقيقًا وتحب التحقيق وربط الأدلة.
- اتجه إلى الحوكمة إذا كنت تجيد التنظيم والتواصل وتحليل المخاطر.
- اختر الحماية السحابية إذا كنت مهتمًا بالبنية الحديثة والخدمات الموزعة.
- جرّب مشروعات ومختبرات قانونية قبل اتخاذ قرارك النهائي.
ولا تتعلم الأدوات وحدها؛ ففهم الشبكات وأنظمة التشغيل والمخاطر يمنحك أساسًا يمكنك نقله بين الأدوات المختلفة مع تطور الأمن الإلكتروني.
ابدأ مسارك في الأمن السيبراني مع بروليدرز
يتطلب بناء مسار مهني قوي خطة تعلم تجمع بين الأساس النظري والتطبيق العملي. وتساعدك برامج بروليدرز على فهم مجالات الأمن السيبراني المختلفة وتطوير المهارات اللازمة للتعامل مع التحديات داخل المؤسسات.
ويقدم معهد نخبة القادة دبلوم تقنيات الأمن السيبراني ضمن برامجه التدريبية، مع خيارات تعلم مرنة وتطبيقات تساعد المتدرب على بناء معرفته تدريجيًا. ابدأ بتحديد المسار الأقرب إلى قدراتك، ثم واصل التدريب وبناء المشروعات ومتابعة مستجدات الفضاء السيبراني.
✦ معهد نخبة القادة العالي للتدريب
طموحك يستحق خطوة أكبر!
طوّر مهاراتك وافتح لنفسك فرص جديدة مع برامج نخبة القادة التدريبية. تواصل معنا اليوم واكتشف البرنامج الأنسب لطموحك وأهدافك المهنية.
دبلومات متخصصة • دورات تدريبية • تعليم مرن
الأسئلة الشائعة
كم عدد مجالات الأمن السيبراني؟
لا يوجد عدد ثابت؛ إذ يمكن تصنيفها وفق التقنية أو الوظيفة أو القطاع. وتشمل أبرزها حماية الشبكات والتطبيقات والبيانات والسحابة والأجهزة، إلى جانب الاختبار والاستجابة والحوكمة.
ما هي أفضل مجالات الأمن السيبراني للمبتدئين؟
يمكن للمبتدئ الانطلاق من أساسيات الشبكات والحماية الدفاعية أو تحليل تنبيهات مركز العمليات، ثم الانتقال إلى مجال أكثر تخصصًا بعد اكتساب خبرة عملية.
ما الفرق بين الفريق الأحمر والفريق الأزرق؟
يحاكي الفريق الأحمر الهجمات للعثور على الثغرات، بينما يراقب الفريق الأزرق الأنظمة ويمنع الهجمات ويستجيب لها. ويتعاون الفريقان لتحسين مستوى الحماية.
ما هو أكثر مجال مطلوب في الأمن السيبراني؟
يختلف وفق السوق والجهة، لكن تحليل العمليات الأمنية، والحماية السحابية، وإدارة الهوية، وأمن التطبيقات، والاستجابة للحوادث، والحوكمة من المسارات المهمة.
هل يحتاج الأمن السيبراني إلى برمجة؟
ليست البرمجة شرطًا للبدء في جميع المسارات، لكنها مهمة في حماية التطبيقات والاختبارات الهجومية والأتمتة. ويمكن البدء بأساسيات الشبكات والأنظمة ثم تعلم Python تدريجيًا.