تفاصيل المدونة

29 أكتوبر 2026
الفرق بين أمن المعلومات والأمن السيبراني: مقارنة شاملة بين المجالين
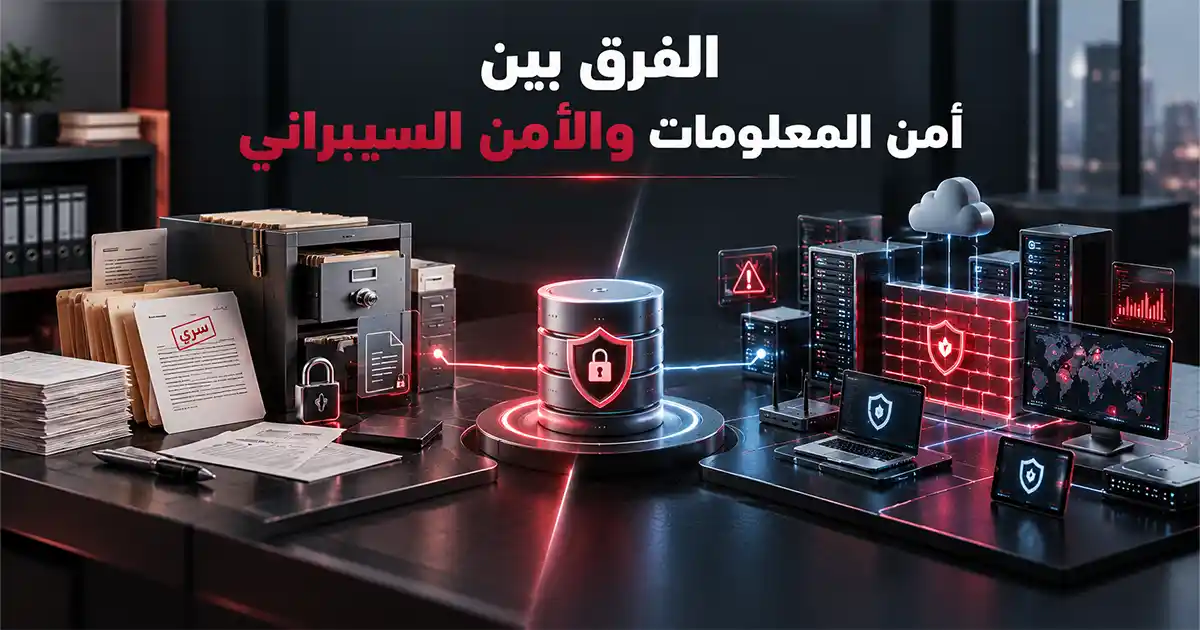
يتمثل الفرق بين أمن المعلومات والأمن السيبراني في نطاق الحماية وطبيعة الأصول والمخاطر، فأمن المعلومات يحمي المعلومات بجميع صورها، سواء كانت رقمية أو ورقية أو شفهية، بينما يركز الأمن السيبراني على حماية الأنظمة والشبكات والخدمات والأصول الموجودة داخل البيئة الرقمية.
ورغم وجود تداخل كبير بينهما، فإن فهم الفرق بين الأمن السيبراني وأمن المعلومات يساعد الطلاب على اختيار تخصصهم، ويساعد المؤسسات على توزيع المسؤوليات وبناء منظومة حماية لا تهمل البيانات أو البنية التقنية.
الفرق بين أمن المعلومات والأمن السيبراني باختصار
يتجلى الفرق بين أمن المعلومات والأمن السيبراني، في أنهما يحمي المجالان المعلومات ويهدفان إلى تقليل المخاطر، لكن كلًا منهما ينظر إلى الحماية من زاوية مختلفة. ويمكن توضيح الاختلافات الأساسية في الجدول التالي:
|
عنصر المقارنة |
أمن المعلومات |
الأمن السيبراني |
|
نطاق الحماية |
المعلومات بجميع أشكالها |
الأنظمة والشبكات والخدمات والأصول الرقمية |
|
نوع الأصول |
ملفات رقمية ووثائق ورقية ومعلومات شفهية |
أجهزة وخوادم وتطبيقات وشبكات وبيانات رقمية |
|
أبرز المخاطر |
التسريب أو التلف أو الوصول غير المصرح به |
الاختراق والبرمجيات الضارة وتعطيل الخدمات |
|
أسلوب الحماية |
ضوابط إدارية ومادية وتقنية |
أدوات وتقنيات وعمليات دفاعية واستجابة للحوادث |
|
أمثلة عملية |
تصنيف الوثائق وتحديد صلاحية الاطلاع عليها |
تأمين الشبكات واكتشاف الهجمات ومعالجة الثغرات |
|
الوظائف |
مسؤول سياسات، محلل مخاطر، مسؤول خصوصية |
محلل عمليات أمنية، مختبر اختراق، مستجيب للحوادث |
|
منطقة التداخل |
حماية المعلومات الرقمية |
حماية البيانات الموجودة داخل الأنظمة الرقمية |
ما هو أمن المعلومات؟
أمن المعلومات هو مجموعة السياسات والضوابط والإجراءات المستخدمة لحماية المعلومات من الوصول أو الاستخدام أو الإفصاح أو التغيير أو التعطيل أو الإتلاف دون تصريح. ويشمل ذلك البيانات المخزنة إلكترونيًا، والوثائق المطبوعة، والمحادثات والمعلومات التي يعرفها الموظفون.
يقوم مجال أمن المعلومات على ثلاثة أهداف رئيسية:
- السرية: قصر الوصول إلى المعلومات على الأشخاص المصرح لهم.
- السلامة أو التكامل: الحفاظ على دقة المعلومات ومنع تعديلها دون تصريح.
- التوافر: ضمان وصول المستخدم المخول إلى المعلومات وقت الحاجة.
ويعرّف NIST مصطلح Information Security بأنه حماية المعلومات وأنظمتها من الاستخدام أو الإفصاح أو التعديل أو التعطيل أو التدمير غير المصرح به، بما يحافظ على سريتها وسلامتها وتوافرها.
وبذلك لا يقتصر الأمن المعلوماتي على البرامج والأجهزة، بل يشمل أيضًا خزائن المستندات وسياسات العمل واتفاقيات السرية وطريقة التخلص الآمن من الأوراق.
ما هو الأمن السيبراني؟
الأمن السيبراني هو مجموعة الممارسات والتقنيات التي تحمي الحواسيب والشبكات والتطبيقات والخدمات الرقمية وما تتضمنه من بيانات ضد الهجوم أو التعطيل أو الاستغلال. كما يشمل اكتشاف الحوادث والاستجابة لها والتعافي من آثارها. ومن أبرز مكوناته:
- تأمين الشبكات والاتصالات.
- حماية التطبيقات والمواقع.
- إدارة الهوية وصلاحيات الوصول.
- حماية الأجهزة والخوادم.
- تأمين الخدمات السحابية.
- مراقبة السجلات والأنشطة المشبوهة.
- إدارة الثغرات والتحديثات.
- الاستجابة للحوادث والتحليل الجنائي.
- حماية الأنظمة التشغيلية والأجهزة الذكية.
لا يعني ذلك أن المجال يتعامل مع المهاجمين فقط؛ فهو يهتم أيضًا بالأخطاء البشرية والإعدادات الضعيفة وفشل الأنظمة والموردين الذين قد يشكلون نقطة وصول إلى المؤسسة.
مقارنة تفصيلية: النطاق ونوع البيانات والتهديدات والأدوات
لفهم الفرق بين أمن المعلومات والأمن السيبراني بصورة أعمق، يجب النظر إلى الأصل الذي يحتاج إلى الحماية ونوع المخاطر والأدوات المستخدمة ومسؤوليات الفريق داخل المؤسسة.
النطاق
يمتد أمن المعلومات إلى كل معلومة ذات قيمة، حتى إذا كانت مكتوبة على ورقة أو ذُكرت خلال اجتماع. أما المجال السيبراني فيركز على الأصول التي تعمل داخل الفضاء الرقمي، مثل قواعد البيانات والتطبيقات والخوادم والشبكات.
نوع البيانات
يحمي المجال الأول البيانات الإلكترونية وغير الإلكترونية، بينما يرتبط المجال الثاني بالمعلومات الرقمية والأنظمة التي تخزنها أو تعالجها أو تنقلها. لذلك يُعد أمن البيانات نقطة تداخل واضحة بينهما.
طبيعة التهديدات
تشمل مخاطر المعلومات تصوير وثيقة سرية أو ترك ملف مطبوع في مكان مفتوح أو إفشاء معلومة شفهيًا. أما المخاطر السيبرانية فتشمل البرمجيات الضارة والتصيد واستغلال الثغرات وسرقة الحسابات وحجب الخدمة.
وسائل الحماية
يستخدم المجال الأول سياسات التصنيف والاحتفاظ بالمعلومات والإتلاف الآمن واتفاقيات السرية والتحكم المادي. ويستخدم المجال الثاني جدران الحماية والتشفير ومراقبة الشبكات وحماية الأجهزة واختبار التطبيقات.
طريقة قياس النجاح
تُقاس فعالية حماية المعلومات بمدى التحكم في دورة حياة المعلومة والالتزام بالسياسات. أما الحماية السيبرانية فتقاس أيضًا بسرعة اكتشاف الهجمات واحتوائها واستعادة الأنظمة وتقليل أثر الحوادث.
العلاقة بين المجالين: أيهما يشمل الآخر؟

لا توجد إجابة دقيقة واحدة تقول إن أحد المجالين يشمل الآخر في جميع الحالات. فهما دائرتان متداخلتان تتشاركان في حماية البيانات الرقمية، لكن لكل منهما نطاق يمتد خارج نطاق المجال الآخر. ويمكن فهم العلاقة من خلال النقاط التالية:
- أمن المعلومات أوسع عند الحديث عن أشكال المعلومات؛ لأنه يشمل الورقي والشفهي والرقمي.
- الأمن السيبراني أوسع عند الحديث عن البيئة التقنية؛ لأنه يحمي الشبكات والأجهزة والخدمات حتى عندما يكون الهدف الأساسي استمرار التشغيل.
- يتعاون المجالان في إدارة الوصول والتشفير وحماية البيانات والاستجابة للحوادث.
- قد توجد فرق منفصلة داخل المؤسسات الكبيرة، بينما يجمع فريق واحد المسؤوليات في المنشآت الصغيرة.
- تعتمد المسؤوليات الفعلية على هيكل الجهة وقطاعها ومتطلباتها النظامية، وليس على المسمى وحده.
فعلى سبيل المثال، سرقة ملف ورقي سري قضية تتعلق بحماية المعلومات، بينما تعطيل خادم لا يحتوي على بيانات حساسة يظل حادثًا سيبرانيًا بسبب أثره في توافر الخدمة.
المعايير والأطر المرجعية لكل مجال والضوابط السعودية
تساعد المعايير والأطر المؤسسات على بناء برنامج حماية منظم، لكنها لا تُطبق بالطريقة نفسها في كل جهة. ويجب تحديد المتطلبات الإلزامية وفق القطاع ونوع البيانات ونطاق عمل المؤسسة.
- ISO/IEC 27001:2022: معيار دولي يحدد متطلبات إنشاء نظام لإدارة حماية المعلومات وتطبيقه والمحافظة عليه وتحسينه باستمرار وفق المخاطر. ويُشار إليه شائعًا باسم ISO 27001.
- عائلة ISO/IEC 27000: تقدم مفاهيم وإرشادات وضوابط مساندة لإدارة المخاطر والحوادث والوصول واستمرارية الأعمال.
- إطار NIST للأمن السيبراني: يساعد المؤسسات على تنظيم أنشطة الحوكمة والتعرف على المخاطر والحماية والاكتشاف والاستجابة والتعافي.
- ضوابط ECC 2-2024: أصدرتها الهيئة الوطنية للأمن السيبراني لتعزيز الحماية على المستوى الوطني وتأمين الأصول المعلوماتية والتقنية للجهات الواقعة ضمن نطاق تطبيقها.
- الضوابط القطاعية السعودية: قد تخضع الجهة لمتطلبات إضافية تتعلق بالحوسبة السحابية أو الأنظمة الحساسة أو التقنيات التشغيلية أو قطاعها المحدد.
- نظام حماية البيانات الشخصية: ينظم التعامل مع البيانات الشخصية داخل المملكة، وتشرف سدايا على تطبيقه، لذلك يجب مراعاته عند جمع معلومات العملاء أو معالجتها أو مشاركتها.
ولا تعني شهادة دولية واحدة أن المؤسسة ملتزمة تلقائيًا بجميع المتطلبات السعودية؛ بل يجب إجراء مواءمة بين المعايير الاختيارية والضوابط والأنظمة الملزمة للجهة.
مثال تطبيقي: كيف يعمل المجالان معًا داخل مستشفى أو بنك

تحتاج المستشفيات والبنوك إلى التعاون بين الفريقين بسبب حساسية البيانات واعتماد الخدمات على أنظمة لا يمكن الاستغناء عنها. ويتغير دور كل فريق وفق نوع الأصل والمخاطر المرتبطة به.
داخل المستشفى
يصنّف فريق حماية المعلومات ملفات المرضى ويحدد فترات الاحتفاظ بها ومن يحق له الاطلاع عليها وكيفية مشاركة التقارير الطبية. كما يضع قواعد التعامل مع الملفات الورقية والمحادثات الحساسة.
أما الفريق السيبراني فيؤمّن نظام السجلات الطبية والشبكة والأجهزة والخوادم، ويراقب محاولات الدخول ويعالج الثغرات ويستجيب لأي هجوم قد يعطل الخدمات الطبية.
داخل البنك
تضع فرق المعلومات سياسات تصنيف بيانات العملاء وحفظ العقود ومشاركة التقارير والتخلص من الوثائق، مع التأكد من تحقيق سرية المعلومات وسلامتها وتوافرها.
وفي الجانب التقني، تعمل الفرق السيبرانية على حماية تطبيقات الخدمات المصرفية وأجهزة الموظفين والشبكات وأنظمة الدفع، ومراقبة المعاملات المشبوهة والتصدي للهجمات والاستجابة للحوادث.
الوظائف والمهارات في كل مجال
تختلف المسميات بين مؤسسة وأخرى، وقد تتداخل مهام بعض الوظائف. لذلك ينبغي قراءة الوصف الوظيفي ومتطلباته بدلًا من اتخاذ القرار بناءً على الاسم فقط.
وظائف حماية المعلومات
تشمل مسؤول إدارة الحماية، ومحلل المخاطر، ومدقق الضوابط، ومسؤول الخصوصية، ومتخصص تصنيف المعلومات. وتتطلب مهارات في كتابة السياسات وتقييم المخاطر وفهم الأنظمة وإجراء التدقيق.
الوظائف السيبرانية
تشمل محلل مركز العمليات الأمنية، ومهندس الشبكات الآمنة، ومختبر الاختراق، ومتخصص الاستجابة للحوادث، ومحلل البرمجيات الضارة. وتحتاج إلى معرفة عملية بالشبكات وأنظمة التشغيل والأدوات التقنية.
الوظائف المشتركة بين المجالين
تظهر مجالات مشتركة مثل إدارة الهوية، واستمرارية الأعمال، والاستجابة للحوادث، والتوعية، والتدقيق، وحوكمة المخاطر والامتثال. ويستفيد العاملون فيها من الجمع بين الفهم الإداري والمعرفة التقنية.
أيهما تدرس: الأمن السيبراني أم أمن المعلومات؟
يعتمد الاختيار على طبيعة العمل الذي تفضله، ولا يعني اختيار أحدهما أنك ستنعزل تمامًا عن الآخر. ابدأ بأساسيات الحاسب والشبكات والمخاطر، ثم اختر المسار الأقرب إلى اهتماماتك.
- اختر أمن المعلومات إذا كنت تميل إلى السياسات والتدقيق وإدارة المخاطر والخصوصية.
- اختر المجال السيبراني إذا كنت تستمتع بالشبكات والأنظمة والتحليل والأدوات التقنية.
- اتجه إلى الدفاع والاستجابة إذا كنت تفضل مراقبة الأحداث وحل المشكلات بسرعة.
- اختر اختبار الاختراق إذا كنت تحب البحث التقني والبرمجة واكتشاف الثغرات.
- اتجه إلى الخصوصية إذا كنت مهتمًا بالبيانات الشخصية والمتطلبات النظامية.
- جرّب دورة تأسيسية ومختبرات مبسطة قبل تحديد مسارك النهائي.
- راجع الخطط الدراسية؛ فقد يحمل البرنامجان اسمين مختلفين ويقدمان مقررات متشابهة.
والأفضل مهنيًا هو امتلاك أساس مشترك ثم التخصص؛ فالموظف التقني يحتاج إلى فهم السياسات، والمتخصص الإداري يحتاج إلى معرفة كافية بالأنظمة والمخاطر الرقمية.
ابدأ رحلتك المهنية مع بروليدرز
يساعدك التعلم المنظم على معرفة الفرق بين أمن المعلومات والأمن السيبراني، وفهم العلاقة بين حماية البيانات وتأمين الأنظمة، وبناء أساس يؤهلك لاختيار المسار المناسب. ويقدم بروليدرز برامج تدريبية تربط المفاهيم بالمهارات المطلوبة داخل بيئات العمل الحديثة.
ومن خلال دبلوم تقنيات الأمن السيبراني لدى معهد نخبة القادة، يمكنك تطوير معرفتك بالشبكات والمخاطر وأساليب الحماية والاستجابة للحوادث ضمن مسار تدريبي متدرج. ابدأ وفق مستواك وهدفك المهني، واحرص على دعم الدراسة بالتطبيق العملي المستمر، تواصل معنا الآن ولا تتردد في بدء حياتك المهنية.
الأسئلة الشائعة
هل الأمن السيبراني هو أمن المعلومات؟
لا، فهما مجالان متداخلان وليسا متطابقين. يحمي الأول البيئة التقنية من المخاطر الرقمية، بينما يحمي الثاني المعلومات بجميع أشكالها، بما فيها الوثائق الورقية والمحادثات.
ما الفرق بين الأمن السيبراني والأمن الرقمي؟
يُستخدم المصطلح الثاني بصورة عامة لوصف حماية الحياة والأصول الرقمية، بينما المجال السيبراني أكثر تخصصًا ويشمل حماية الشبكات والأنظمة والاستجابة للهجمات.
أيهما أفضل: الأمن السيبراني أم أمن المعلومات؟
لا يوجد مجال أفضل للجميع. الأول مناسب لمن يفضل العمل التقني والتحليل والاستجابة، والثاني مناسب لمن يهتم بالسياسات والخصوصية وإدارة المخاطر.
ما الفرق بين الأمن السيبراني وأمن الشبكات؟
أمن الشبكات أحد فروع المجال السيبراني ويركز على الاتصالات والأجهزة المتصلة وحركة البيانات، بينما يشمل المجال الأكبر التطبيقات والسحابة والهوية والاستجابة للحوادث.
هل تخصص أمن المعلومات هو الأمن السيبراني؟
ليس بالضرورة؛ فقد تتشابه بعض المقررات، لكن البرنامج الأول قد يركز بصورة أكبر على الإدارة والسياسات وحماية المعلومات، بينما يميل الثاني إلى الأنظمة والشبكات والهجمات والدفاع التقني.
الدورة المتعلقة
دورة الأمن السيبراني
أصبح الأمن السيبراني من المجالات المطلوبة في سوق العمل ويتزايد الطلب عليه بمرور الوقت ومعرفة مدى ضرورته سواء للشركات أو للأفراد
500

دورة مهارات الحاسب الآلي
مهارات الحاسب الآلي أصبحت لا غنى عنها في حياتنا خصوصاً المهنية، لذلك استعد لأقوى دورات حاسب آلي والتي تساعدك على إتقان جميع مهارات الحاسب الآلي لتطوير امكانياتك والحصول على وظيفة أحلامك
500