تفاصيل المدونة

29 أكتوبر 2026
طرق حماية الشبكات من الاختراق وتأمين الواي فاي
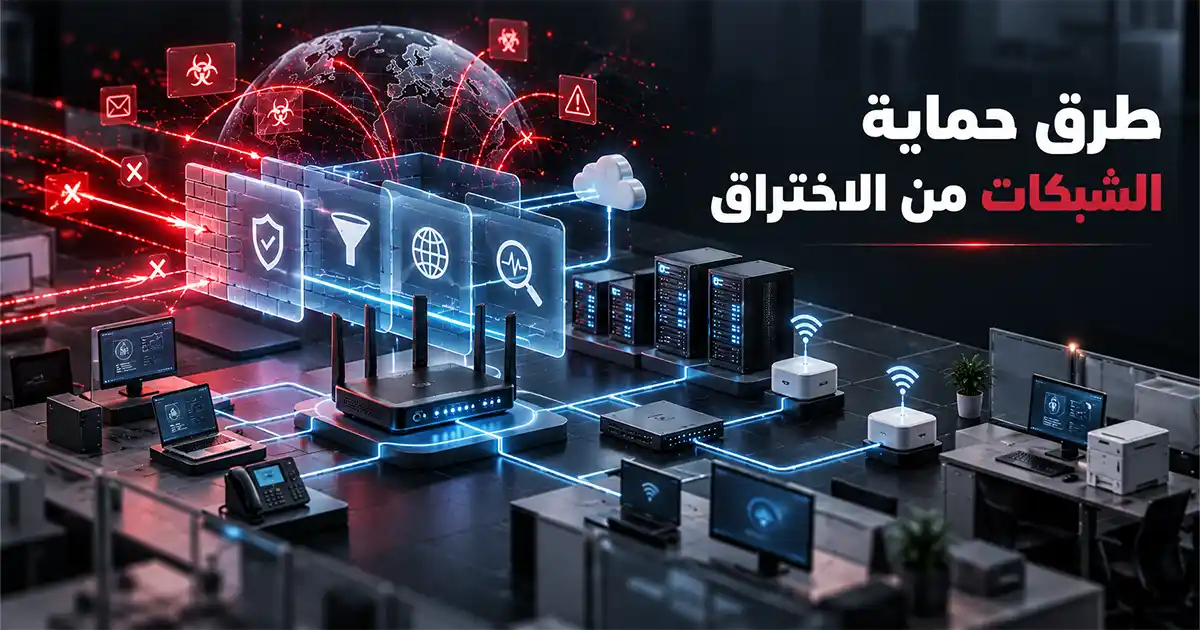
تجمع طرق حماية الشبكات بين الأدوات التقنية والإعدادات الآمنة والسياسات التي تتحكم في وصول المستخدمين والأجهزة إلى الأنظمة والبيانات. ولا توجد أداة واحدة تمنع جميع الهجمات، إذ تحتاج الشبكة إلى طبقات متعددة تستطيع الوقاية والكشف والاستجابة والتعافي.
وتختلف الحماية المطلوبة بين شبكة منزلية تضم عددًا محدودًا من الأجهزة وشبكة مؤسسة تتصل بخوادم وخدمات سحابية وفروع متعددة، لكن المبادئ الأساسية تظل واحدة: تقليل نقاط الضعف، والتحقق من الهوية، ومراقبة الأنشطة، والاستعداد للحوادث.
ما هي حماية الشبكات ولماذا تهم؟
حماية الشبكات هي مجموعة الإجراءات المستخدمة لمنع الوصول غير المصرح به إلى الأجهزة والأنظمة المتصلة، والمحافظة على سرية البيانات وسلامتها وتوافر الخدمات. ويُستخدم مصطلح Network Security لوصف الأدوات والسياسات والعمليات المخصصة لتحقيق هذه الأهداف. وتكمن أهمية أمن الشبكات في قدرته على:
- منع المهاجم من الدخول إلى الأنظمة الداخلية.
- حماية البيانات أثناء انتقالها بين الأجهزة والخوادم.
- تقليل احتمالات سرقة الحسابات والمعلومات الحساسة.
- اكتشاف الاتصالات والأنشطة غير المعتادة.
- منع انتقال الهجوم بسهولة بين أقسام المؤسسة.
- الحفاظ على استمرارية المواقع والخدمات الرقمية.
- مساعدة المؤسسة على الالتزام بالضوابط النظامية.
- تسريع احتواء الحوادث واستعادة الأنظمة.
- وجود الكثير من طرق حماية الشبكات
ولا تعني حماية الشبكة إغلاقها بالكامل، بل السماح بالاتصالات الضرورية مع فحصها والتحكم فيها ومراقبتها وفق مستوى المخاطر.
أبرز التهديدات التي تستهدف الشبكات
قد يأتي التهديد من الإنترنت أو جهاز مصاب داخل المؤسسة أو حساب مسروق أو إعداد غير آمن. لذلك يجب عدم افتراض أن كل نشاط داخل الشبكة موثوق لمجرد نجاح المستخدم في الاتصال بها. ومن أبرز المخاطر:
- سرقة كلمات المرور والحسابات الإدارية.
- استغلال الثغرات في أنظمة التشغيل وأجهزة التوجيه.
- البرمجيات الضارة وبرامج الفدية.
- رسائل التصيد التي تستهدف الموظفين.
- التنصت على البيانات غير المشفرة.
- هجمات حجب الخدمة وتعطيل الخوادم.
- نقاط الاتصال اللاسلكية المزيفة.
- الأجهزة الشخصية أو الذكية غير المؤمّنة.
- أخطاء إعداد الخدمات السحابية والوصول عن بُعد.
- التهديدات الداخلية وسوء استخدام الصلاحيات.
- انتقال المهاجم من جهاز مصاب إلى بقية الأنظمة.
- اختراق مورد خارجي يمتلك اتصالًا بالشبكة.
ويجب تقييم كل تهديد وفق احتمال وقوعه وتأثيره في الأعمال، ثم ترتيب إجراءات الحماية بدلًا من توزيع الميزانية بالتساوي على جميع المخاطر.
طرق حماية الشبكات المؤسسية

تحتاج المؤسسة إلى معرفة طرق حماية الشبكات، واختيار منظومة دفاع متعددة الطبقات تشمل حدود الشبكة والاتصالات الداخلية والحسابات والأجهزة. ويعتمد اختيار الأدوات على حجم الجهة وطبيعة بياناتها وأنظمتها، وليس على شهرة المنتج فقط.
جدار الحماية
يراقب جدار الحماية حركة البيانات الداخلة والخارجة ويطبق قواعد تسمح بالاتصالات الضرورية وتحظر الأنشطة غير المصرح بها. وقد يكون جهازًا مستقلًا أو برنامجًا أو خدمة سحابية.
ولا يكفي تثبيت Firewall ثم ترك إعداداته دون مراجعة؛ إذ يجب حذف القواعد القديمة، وتقييد المنافذ، وتوثيق الاستثناءات، ومراقبة الاتصالات التي تم حظرها أو السماح بها.
تجزئة الشبكة
تعني تقسيم الشبكة الكبيرة إلى مناطق أصغر وفق الوظيفة ومستوى الحساسية، مثل فصل أجهزة الموظفين عن الخوادم والضيوف وأنظمة التحكم والكاميرات.
تقلل هذه الطريقة قدرة المهاجم على التحرك بين الأجهزة إذا نجح في إصابة جزء واحد. وتؤكد CISA أن ضعف التقسيم يسمح للمهاجم بالانتقال جانبيًا بين الأنظمة دون قيود كافية.
الشبكات الافتراضية الخاصة
تُستخدم لإنشاء اتصال مشفر بين المستخدم البعيد وشبكة المؤسسة أو بين فرعين، ما يساعد على حماية البيانات أثناء انتقالها عبر الإنترنت.
لكن VPN لا يفحص تلقائيًا سلامة الجهاز ولا يمنع استخدام حساب مسروق؛ لذلك يجب دمجه مع التحقق متعدد العوامل، ومراقبة الجلسات، وتقييد الصلاحيات، وتحديث أجهزة المستخدمين.
أنظمة كشف التسلل ومنعه
يراقب نظام الكشف حركة الشبكة ويصدر تنبيهًا عند ملاحظة نمط مشبوه، بينما يستطيع نظام المنع اتخاذ إجراء تلقائي مثل حظر الاتصال أو إسقاط الطلب الضار.
توضح إرشادات NIST أن تقنيات IDPS تحتاج إلى تصميم وإعداد ومراقبة وصيانة مستمرة، لأن الإعداد الضعيف قد ينتج عددًا كبيرًا من التنبيهات الخاطئة أو يفوّت نشاطًا خطرًا.
التحكم في الوصول والمصادقة متعددة العوامل
يجب التأكد من هوية المستخدم والجهاز قبل السماح لهما بالوصول، مع منح أقل قدر من الصلاحيات اللازمة للعمل. كما يجب مراجعة الحسابات وإلغاء وصول الموظفين بعد انتهاء علاقتهم بالمؤسسة.
وتوصي CISA بفرض المصادقة متعددة العوامل على الوصول عن بُعد والحسابات الإدارية؛ لأنها تقلل أثر سرقة كلمة المرور وحدها.
حماية الأجهزة الطرفية
تتصل الحواسيب والهواتف والخوادم بالشبكة وقد تصبح نقطة دخول عند فقدانها أو إهمال تحديثها. لذلك يجب استخدام أدوات حماية قادرة على اكتشاف السلوك غير الطبيعي وعزل الجهاز المصاب.
وتشمل الإجراءات تشفير الأقراص، وتحديث الأنظمة، وتقييد تثبيت البرامج، وفحص الملفات، وإدارة الأجهزة مركزيًا، ومنع الاتصال عند عدم استيفاء متطلبات الأمان.
طرق حماية شبكة الواي فاي المنزلية خطوة بخطوة

تبدأ حماية الواي فاي بالدخول إلى لوحة إعدادات جهاز التوجيه وتغيير الإعدادات الافتراضية. وقد تختلف أسماء القوائم بين الأجهزة، لذلك يُفضل الرجوع إلى دليل الشركة المصنعة أو مزود الخدمة لمعرفة طرق حماية الشبكات المتعلقة بالواي فاي الخاص بك.
اتبع الخطوات التالية:
- غيّر اسم المستخدم وكلمة مرور إدارة جهاز التوجيه.
- أنشئ كلمة مرور طويلة وفريدة لشبكة الواي فاي.
- اختر WPA3 Personal، أو WPA2 Personal إذا لم تدعم أجهزتك WPA3.
- تجنب بروتوكولات WEP وWPA القديمة لأنها لم تعد توفر حماية مناسبة.
- حدّث برنامج جهاز التوجيه إلى أحدث إصدار متاح.
- عطّل الإدارة عن بُعد إذا لم تكن تحتاج إليها.
- أوقف خاصية WPS التي تسمح بالاتصال السريع.
- أنشئ شبكة منفصلة للضيوف بدلًا من مشاركة الشبكة الأساسية.
- افصل الكاميرات والأجهزة المنزلية الذكية في شبكة مستقلة إن أمكن.
- راجع قائمة الأجهزة المتصلة واحذف أي جهاز لا تعرفه.
- غيّر إعدادات DNS إذا أوصى مزود موثوق بذلك.
- استبدل جهاز التوجيه إذا توقف المصنع عن إصدار تحديثات له.
وتوصي لجنة التجارة الفيدرالية الأمريكية باستخدام WPA3 أو WPA2 وتغيير بيانات إدارة جهاز التوجيه لحماية الواي فاي ومنع تعديل إعداداته دون إذن. ويُعد اختيار البروتوكول المناسب جزءًا أساسيًا من تشفير الشبكة، لكنه لا يغني عن تحديث الأجهزة وكلمات المرور القوية.
أفضل الممارسات: الثقة الصفرية والتحديثات والنسخ الاحتياطي
تتعامل الممارسات الحديثة مع احتمال دخول المهاجم إلى جزء من البيئة، لذلك تركز على تقليل قدرته على التوسع وحماية الأصول المهمة حتى عند فشل إحدى وسائل الدفاع.
- التحقق المستمر: لا تمنح الثقة لمستخدم أو جهاز اعتمادًا على موقعه داخل الشبكة فقط؛ بل افحص هويته وحالة جهازه والسياق قبل كل وصول حساس.
- أقل قدر من الصلاحيات: امنح الحساب الوظائف التي يحتاج إليها فقط، وراجع الحسابات الإدارية بصورة دورية.
- التحديث المستمر: ضع جدولًا واضحًا لمعالجة الثغرات، مع إعطاء الأولوية للأجهزة المكشوفة للإنترنت والثغرات المستغلة فعليًا.
- النسخ الاحتياطي المعزول: احتفظ بنسخ لا يستطيع المهاجم الوصول إليها من حساب الشبكة نفسه، واختبر الاستعادة دوريًا.
- المراقبة المركزية: اجمع سجلات الأجهزة والخوادم والخدمات السحابية حتى يمكن ربط الأحداث واكتشاف النمط المشبوه.
- تأمين الوصول البعيد: أغلق الخدمات غير المستخدمة، وفعّل المصادقة القوية، وراقب محاولات الاتصال.
- اختبار الخطة: نفّذ تمارين تحاكي توقف خدمة أو إصابة جهاز أو تسرب حساب حتى يعرف كل شخص مسؤوليته.
ويعرّف NIST نهج الثقة الصفرية باعتباره مجموعة مبادئ تُستخدم عند تخطيط بنية المؤسسة وتنفيذها، وليس منتجًا واحدًا يمكن شراؤه وتشغيله مباشرةً. كما توصي CISA بالجمع بين تقسيم الشبكة والمصادقة القوية والنسخ الاحتياطية المعزولة للحد من انتشار هجمات الفدية.
كيف تكتشف اختراق شبكتك؟
لا تؤكد علامة واحدة وجود هجوم، لكن اجتماع عدة مؤشرات أو ظهور نشاط غير معتاد يستدعي فحصًا سريعًا بواسطة شخص مؤهل. ومن العلامات المحتملة:
- بطء مفاجئ لا يفسره الاستخدام الطبيعي.
- ظهور أجهزة غير معروفة في قائمة المتصلين.
- ارتفاع استهلاك الإنترنت دون سبب واضح.
- تغيير إعدادات جهاز التوجيه أو DNS.
- إعادة تشغيل الأجهزة أو تعطلها بصورة متكررة.
- تسجيل دخول من أوقات أو مواقع غير مألوفة.
- إنشاء حسابات أو صلاحيات جديدة دون موافقة.
- اتصالات خارجية إلى وجهات غير معروفة.
- توقف أدوات الحماية أو حذف سجلاتها.
- ظهور برامج أو إضافات لم يثبتها المستخدم.
- رسائل تحذير من مزود الخدمة أو أنظمة المراقبة.
- إرسال رسائل من حسابات الموظفين دون علمهم.
في المؤسسات، يجب مقارنة النشاط بالسلوك المعتاد وتحليل السجلات من أكثر من مصدر، بدلًا من الاعتماد على تنبيه منفرد.
أخطاء شائعة تضعف حماية الشبكة
قد تمتلك المؤسسة أدوات قوية، لكن خطأ بسيطًا في الإعداد أو الإدارة يحولها إلى طبقة شكلية لا تمنع المهاجم من التقدم. ومن الأخطاء المتكررة:
- الإبقاء على كلمات المرور الافتراضية.
- استخدام كلمة مرور واحدة لأكثر من حساب.
- ترك المنافذ والخدمات غير الضرورية مفتوحة.
- ربط جميع الأجهزة ضمن شبكة واحدة.
- منح الموظفين صلاحيات إدارية دون حاجة.
- تأجيل تحديث أجهزة الشبكة والخوادم.
- الاعتماد الكامل على برنامج مكافحة الفيروسات.
- عدم مراقبة حسابات الموردين والمتعاقدين.
- الاحتفاظ بالنسخ الاحتياطية داخل الشبكة نفسها.
- تجاهل التنبيهات بسبب كثرتها وعدم ترتيبها.
- استخدام أجهزة انتهى دعمها الأمني.
- عدم وجود خطة مكتوبة للاستجابة للحوادث.
وتتحقق حماية الشبكة من الاختراق بدرجة أفضل عندما تُراجع الإعدادات والصلاحيات والمخاطر بصورة دورية، وليس فقط بعد وقوع حادث.
ماذا تفعل عند اختراق الشبكة؟
يجب احتواء الحادث دون إتلاف الأدلة أو إجراء تغييرات عشوائية. وتعتمد الخطوات الدقيقة على حجم المؤسسة ونوع الأنظمة، لكن التسلسل التالي يساعد على تقليل الضرر الأولي:
- اعزل الأجهزة المتأثرة عن الشبكة مع إبقائها متاحة للتحليل.
- أخطر فريق الأمن أو مزود الدعم المسؤول فورًا.
- وثّق وقت اكتشاف الحادث والعلامات التي ظهرت.
- أوقف الحسابات المشبوهة وألغِ الجلسات النشطة.
- غيّر بيانات الوصول من جهاز نظيف وآمن.
- راجع جدار الحماية وسجلات الدخول والاتصالات.
- حدد نقطة الدخول والأجهزة والبيانات المتأثرة.
- احتفظ بنسخة من السجلات والأدلة قبل تنظيف الأنظمة.
- أغلق الثغرة أو الإعداد الذي استغله المهاجم.
- استعد الأنظمة من نسخ موثوقة بعد التأكد من سلامتها.
- نفّذ متطلبات الإبلاغ النظامية المناسبة للجهة.
- راقب الشبكة بعد الاستعادة لرصد أي محاولة عودة.
- راجع الحادث وحدّث الضوابط وخطة الاستجابة.
طوّر مهاراتك في حماية الشبكات مع بروليدرز
تحتاج حماية البيئات الحديثة إلى فهم طرق حماية الشبكات وأنظمة التشغيل وإدارة الهوية ومراقبة التهديدات، وليس حفظ أسماء الأدوات فقط. وتساعدك برامج بروليدرز على بناء المعرفة تدريجيًا وربط المفاهيم بالتطبيقات العملية.
ومن خلال دبلوم تقنيات الأمن السيبراني لدى معهد نخبة القادة، يمكنك تطوير أساس مهني في الشبكات والمخاطر وأساليب الدفاع والاستجابة للحوادث، ثم اختيار المسار التقني الأقرب إلى أهدافك.
الأسئلة الشائعة
ما هي أفضل طريقة لحماية الشبكة من الاختراق؟
أفضل طريقة هي تطبيق طبقات متعددة تجمع بين التحديثات، والمصادقة متعددة العوامل، وتقليل الصلاحيات، وتقسيم الشبكة، والمراقبة والنسخ الاحتياطية المعزولة.
هل جدار الحماية كافٍ لحماية الشبكة؟
لا، فهو يتحكم في حركة الاتصال لكنه لا يمنع جميع التهديدات، مثل الحسابات المسروقة أو أخطاء المستخدم أو الملفات الضارة المسموح بوصولها.
كيف أعرف أن أحدًا يستخدم شبكة الواي فاي دون علمي؟
ادخل إلى لوحة جهاز التوجيه وراجع قائمة الأجهزة المتصلة. إذا وجدت جهازًا مجهولًا، غيّر كلمة المرور، وأوقف WPS، واستخدم WPA3 أو WPA2.
ما الفرق بين نظام كشف التسلل ونظام منع التسلل؟
نظام الكشف يراقب النشاط ويصدر تنبيهًا، بينما يستطيع نظام المنع حظر الاتصال المشبوه تلقائيًا وفق القواعد والإعدادات المحددة.
هل تحمي الشبكة الافتراضية الخاصة الشبكة من الاختراق؟
توفر قناة مشفرة للاتصال، لكنها لا تمنع البرمجيات الضارة أو سرقة الحسابات أو الثغرات الموجودة في الأجهزة؛ لذلك يجب استخدامها ضمن منظومة حماية متكاملة.
الدورة المتعلقة
دورة مهارات الحاسب الآلي
مهارات الحاسب الآلي أصبحت لا غنى عنها في حياتنا خصوصاً المهنية، لذلك استعد لأقوى دورات حاسب آلي والتي تساعدك على إتقان جميع مهارات الحاسب الآلي لتطوير امكانياتك والحصول على وظيفة أحلامك
500

دورة الأمن السيبراني
أصبح الأمن السيبراني من المجالات المطلوبة في سوق العمل ويتزايد الطلب عليه بمرور الوقت ومعرفة مدى ضرورته سواء للشركات أو للأفراد
500