تفاصيل المدونة

29 أكتوبر 2026
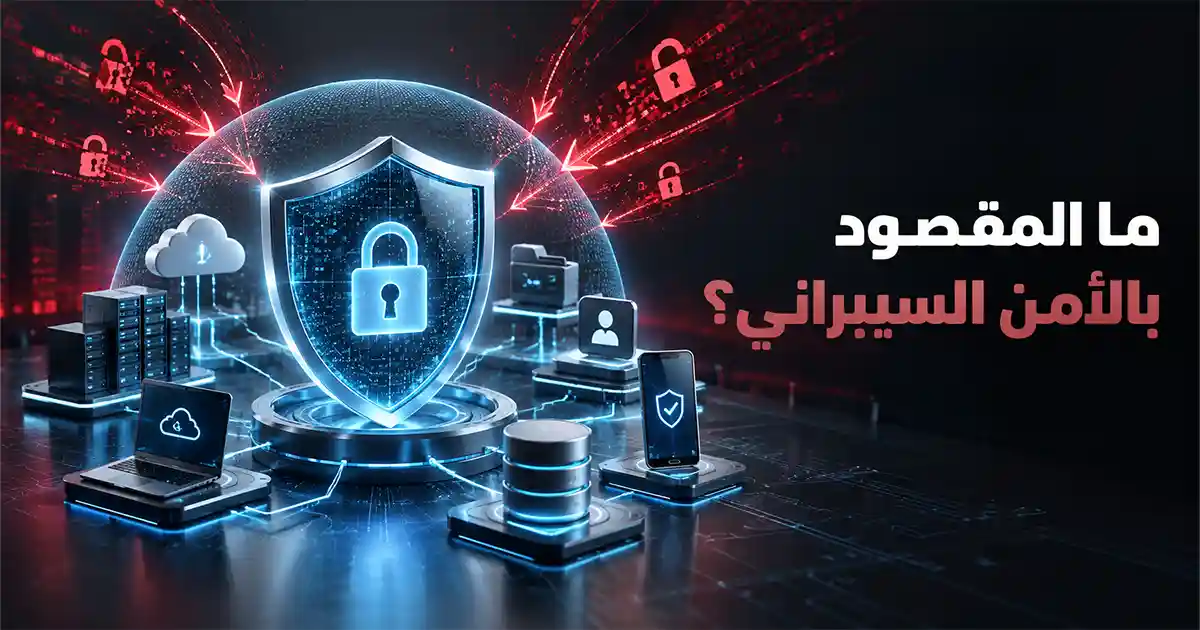
ما المقصود بالأمن السيبراني؟ دليلك لفهم أهميته وأنواعه
مع تزايد الاعتماد على التطبيقات والخدمات السحابية والمعاملات الرقمية، أصبحت حماية الحسابات والبيانات والأنظمة ضرورة للأفراد والمؤسسات. وهنا يظهر التساؤل: ما المقصود بالأمن السيبراني، وكيف يمنع الاختراقات ويحافظ على استمرارية الخدمات؟.
لا تقتصر الحماية على تثبيت برنامج لمكافحة الفيروسات، بل تعتمد على منظومة تجمع بين الأشخاص المدربين، والسياسات الواضحة، والتقنيات المناسبة. وفي هذا الدليل نتعرف على المفهوم وأهدافه وأنواعه وأبرز مخاطره، بالإضافة إلى وضعه في المملكة العربية السعودية.
ما المقصود بالأمن السيبراني؟
الإجابة عن ما المقصود بالأمن السيبراني تتمثل في كونه مجموعة الممارسات والسياسات والتقنيات المستخدمة لحماية الأجهزة والشبكات والبرامج والخدمات والبيانات من الاختراق أو التعطيل أو الاستخدام غير المصرح به، مع القدرة على اكتشاف الحوادث والاستجابة لها والتعافي من آثارها.
يشمل تعريف الأمن السيبراني عددًا من المهام الأساسية:
- منع الوصول غير المصرح به إلى الحسابات والأنظمة.
- حماية البيانات من السرقة أو التغيير أو التسريب.
- اكتشاف الأنشطة المشبوهة ومحاولات الاختراق.
- الاستجابة السريعة للحوادث وتقليل أضرارها.
- استعادة الأنظمة والخدمات بعد الهجمات.
- توعية المستخدمين بأساليب الاحتيال والهندسة الاجتماعية.
ويُستخدم مصطلح Cybersecurity عالميًا للدلالة على حماية الأنظمة والاتصالات الإلكترونية وما تتضمنه من معلومات، بما يضمن سريتها وسلامتها وتوافرها.
أهمية الأمن السيبراني للأفراد والمؤسسات
تنبع أهمية الحماية السيبرانية من ارتباط معظم الأنشطة اليومية والمهنية بالتقنية، بدايةً من الرسائل والحسابات البنكية، وصولًا إلى قواعد بيانات العملاء والأنظمة التشغيلية داخل المؤسسات، وهو ما يتأكد لك عند معرفة ما المقصود بالأمن السيبراني بشكل كامل.
حماية الأفراد والحسابات الشخصية
يساعد الأمن الإلكتروني على حماية البريد والحسابات البنكية والصور والملفات الشخصية من السرقة أو الابتزاز. كما يقلل من مخاطر انتحال الهوية عند استخدام كلمات مرور قوية وتفعيل التحقق متعدد العوامل وتجنب الروابط المشبوهة.
حماية بيانات المؤسسات
تحتفظ الشركات بمعلومات مهمة عن عملائها وموظفيها وعملياتها المالية، وقد يؤدي تسريبها إلى خسائر مالية وقانونية وأضرار بالسمعة. لذلك تحتاج المؤسسات إلى ضوابط تحدد من يستطيع الوصول إلى كل نظام أو ملف.
ضمان استمرارية الأعمال
قد يؤدي هجوم واحد إلى توقف متجر إلكتروني أو نظام حجز أو خط إنتاج. ويساعد الأمن الرقمي على منع التعطل، وتجهيز النسخ الاحتياطية، ووضع خطط للاستجابة والتعافي تضمن عودة الخدمات بأسرع وقت ممكن.
أهداف الأمن السيبراني: السرية والسلامة والتوافر

تُعرف السرية والسلامة والتوافر باسم مثلث الحماية الأساسي أو CIA Triad، وهي مبادئ مترابطة تساعد المؤسسات على تقييم المخاطر وبناء وسائل الحماية المناسبة. ويعرّف NIST الأمن بأنه الحفاظ على سرية المعلومات وسلامتها وتوافرها.
- السرية: ضمان عدم الاطلاع على البيانات إلا بواسطة الأشخاص والأنظمة المصرح لهم، باستخدام وسائل مثل التشفير وإدارة صلاحيات الوصول.
- السلامة أو التكامل: المحافظة على دقة المعلومات ومنع تغييرها أو حذفها بطريقة غير مصرح بها، مع إمكانية اكتشاف أي تعديل يحدث عليها.
- التوافر: إبقاء البيانات والأنظمة والخدمات متاحة للمستخدمين المصرح لهم وقت الحاجة، حتى عند حدوث عطل أو محاولة تعطيل متعمدة.
ولا تكفي حماية أحد العناصر وإهمال البقية؛ فقد تكون البيانات سرية، لكنها تصبح عديمة الفائدة إذا تعذر الوصول إليها أو تم تغيير محتواها.
كيف يعمل الأمن السيبراني: الأفراد والعمليات والتقنية
تعتمد الحماية الفعالة على ثلاثة مكونات تكمل بعضها بعضًا. فشراء الأدوات وحده لا يمنع الحوادث إذا لم يعرف الموظفون كيفية استخدامها أو لم توجد إجراءات واضحة للتعامل مع المخاطر. أو لا يوجد وعي كافي حول ما المقصود بالأمن السيبراني.
الأفراد
يشمل هذا العنصر المتخصصين المسؤولين عن الحماية، إضافة إلى جميع المستخدمين الذين يتعاملون مع الأنظمة. ويجب تدريبهم على اكتشاف الرسائل الاحتيالية، وحماية كلمات المرور، والإبلاغ عن الأحداث المشبوهة دون تأخير.
العمليات
توضح العمليات كيفية إدارة الحسابات والصلاحيات، وتحديث الأنظمة، وإجراء النسخ الاحتياطي، وفحص المخاطر والاستجابة للحوادث. كما تحدد مسؤوليات الفرق وخطوات التصعيد عند اكتشاف هجوم.
التقنية
تشمل جدران الحماية، وبرامج مكافحة البرمجيات الضارة، وأنظمة مراقبة الشبكات، والتشفير، وإدارة الهوية، وحماية الأجهزة والخدمات السحابية. ويجب اختيارها وفق طبيعة المخاطر وليس لمجرد شهرتها.
أنواع الأمن السيبراني باختصار
تختلف أنواع الحماية بحسب الأصل الرقمي المطلوب تأمينه وطبيعة البيئة التي يعمل داخلها. وقد تحتاج المؤسسة إلى دمج أكثر من نوع ضمن استراتيجية واحدة حتى تقلل نقاط الضعف.
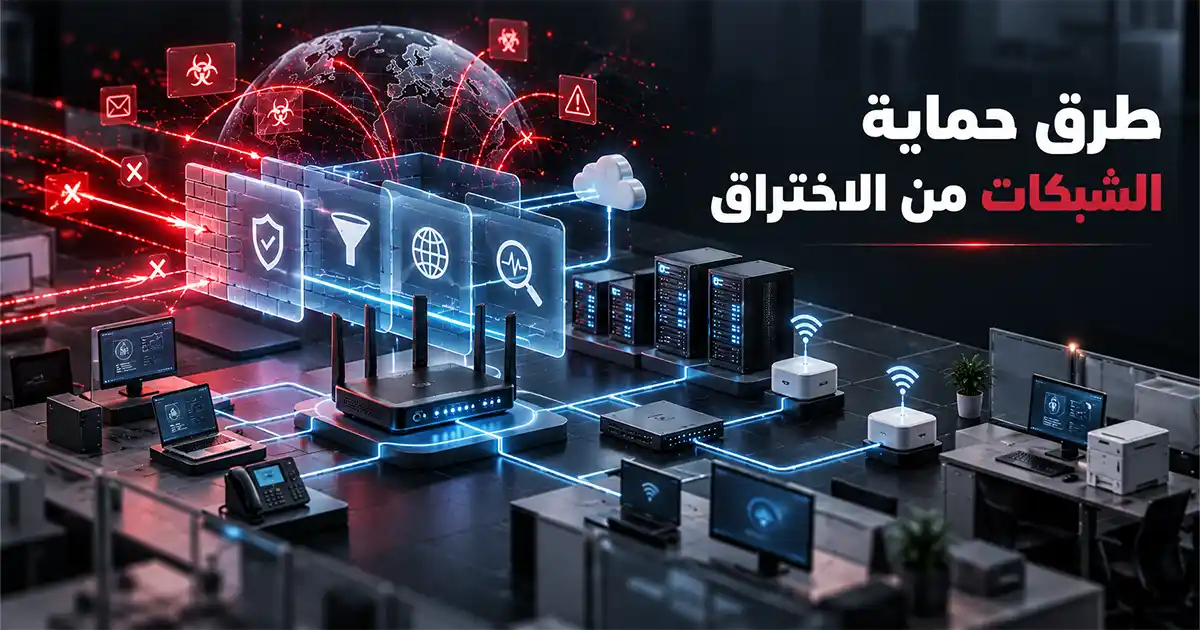
- أمن الشبكات: حماية حركة البيانات والأجهزة المتصلة ومنع الاتصالات غير المصرح بها.
- أمن التطبيقات: اكتشاف الثغرات داخل البرامج والمواقع ومعالجتها خلال التطوير وبعد الإطلاق.
- أمن الأجهزة الطرفية: حماية الحواسيب والهواتف والخوادم التي تتصل بشبكة المؤسسة.
- أمن الحوسبة السحابية: تأمين البيانات والتطبيقات المستضافة على المنصات السحابية وإدارة صلاحياتها.
- إدارة الهوية والوصول: التأكد من هوية المستخدم ومنحه أقل قدر من الصلاحيات التي يحتاج إليها.
- أمن التقنيات التشغيلية: حماية المعدات وأنظمة التحكم المستخدمة في المصانع والطاقة والمرافق.
- أمن إنترنت الأشياء: تأمين الأجهزة الذكية المتصلة بالإنترنت، مثل الكاميرات والحساسات وأنظمة المباني.
أبرز التهديدات السيبرانية باختصار

تتغير أساليب المهاجمين باستمرار، لكن عددًا من الهجمات يظل الأكثر انتشارًا بسبب اعتماده على أخطاء المستخدم أو الثغرات التقنية أو ضعف إجراءات الحماية.
- التصيد الاحتيالي: رسائل أو صفحات مزيفة تهدف إلى سرقة كلمات المرور والبيانات المالية.
- البرمجيات الضارة: برامج مصممة للتجسس أو تخريب الملفات أو منح المهاجم وصولًا إلى الجهاز.
- برامج الفدية: تشفر الملفات أو تمنع الوصول إلى الأنظمة مقابل طلب مبلغ مالي.
- اختراق كلمات المرور: يعتمد على كلمات المرور الضعيفة أو المسربة أو المعاد استخدامها.
- الهندسة الاجتماعية: التلاعب بالمستخدم لإقناعه بكشف معلومات أو تنفيذ إجراء خطير.
- حجب الخدمة: إغراق الموقع أو الخادم بطلبات كثيرة لإبطائه أو إيقافه.
- تهديدات الأطراف الداخلية: أخطاء أو تصرفات متعمدة صادرة عن موظف أو متعاقد يمتلك صلاحية وصول.
- هجمات سلسلة الإمداد: الوصول إلى المؤسسة عبر برنامج أو مزود خدمة أو شريك أقل حماية.
الأمن السيبراني في السعودية: دور الهيئة الوطنية للأمن السيبراني والضوابط الأساسية
يحظى المجال باهتمام كبير في المملكة بالتزامن مع توسع الخدمات الحكومية والتجارية الرقمية. وتهدف الجهود الوطنية إلى إنشاء فضاء سيبراني سعودي آمن وموثوق يحمي المصالح الحيوية والبنية التحتية والقطاعات ذات الأولوية.
دور الجهة الوطنية المختصة
تُعد الهيئة الوطنية للأمن السيبراني الجهة المختصة والمرجع الوطني في شؤونه داخل المملكة، وتعمل على وضع السياسات والأطر والمعايير والإرشادات، ومتابعة الالتزام بها، والتوعية بالمخاطر، ودعم الاستجابة للحوادث. ولا يعفي دورها أي جهة عامة أو خاصة من مسؤوليتها عن حماية أنظمتها.
الضوابط المنظمة لحماية الجهات الوطنية
أصدرت الهيئة الضوابط الأساسية للأمن السيبراني ECC 2-2024 لتعزيز الحماية على المستوى الوطني وتأمين الأصول المعلوماتية والتقنية للجهات المشمولة بنطاقها. وتشمل موضوعات مثل:
- حوكمة الحماية وإدارة المخاطر.
- حماية الأنظمة والشبكات والأجهزة.
- إدارة الهوية وصلاحيات الوصول.
- حماية البريد الإلكتروني والبيانات.
- إدارة الثغرات والتحديثات.
- الاستجابة للحوادث والتعافي منها.
- متطلبات الأطراف الخارجية والحوسبة السحابية.
الفرق بين الأمن السيبراني وأمن المعلومات باختصار
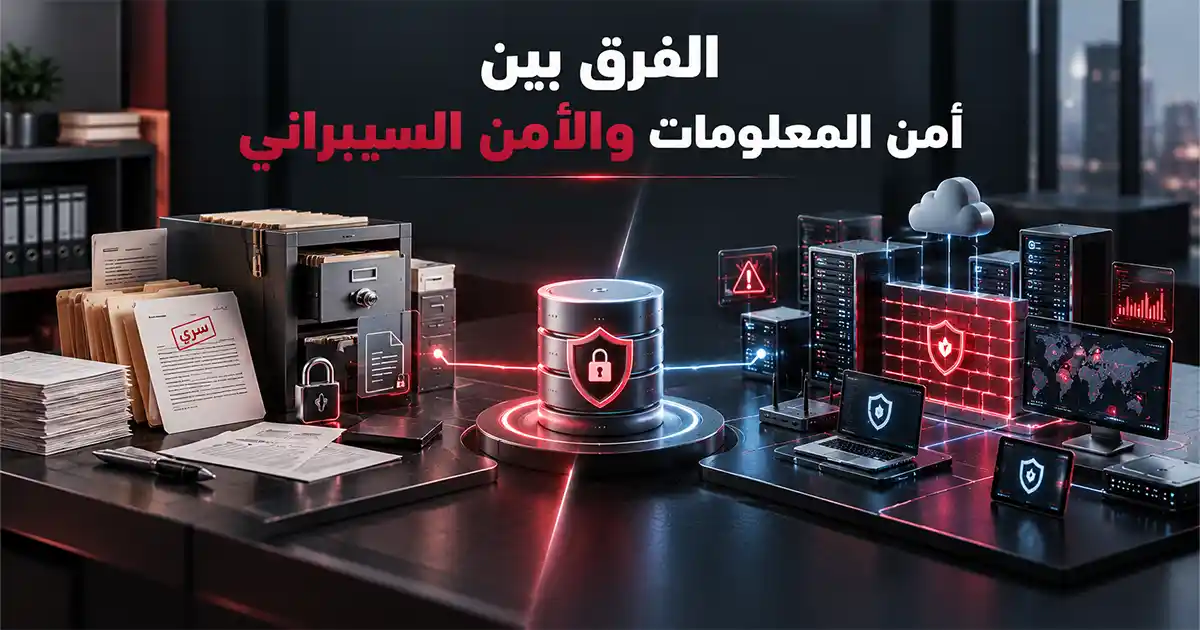
يتقاطع المجالان في حماية البيانات، لكنهما لا يتطابقان بصورة كاملة. فالأول يركز على المخاطر المرتبطة بالبيئات والأنظمة والاتصالات الرقمية، بينما يشمل الثاني المعلومات بجميع صورها، سواء كانت إلكترونية أو ورقية أو شفهية.
|
عنصر المقارنة |
الأمن السيبراني |
حماية المعلومات |
|
النطاق |
الأنظمة والشبكات والأجهزة والخدمات الرقمية |
المعلومات الرقمية والورقية والشفهية |
|
المخاطر |
الاختراق والبرمجيات الضارة وتعطيل الخدمات |
التسريب أو التلف أو الوصول غير المصرح به |
|
وسائل الحماية |
أدوات تقنية وسياسات واستجابة للحوادث |
ضوابط مادية وإدارية وتقنية |
|
العلاقة |
يركز على حماية البيئة المتصلة رقميًا |
مفهوم أوسع من حيث أشكال المعلومات |
وبذلك يمكن أن تكون حماية الملفات الورقية جزءًا من مجال المعلومات، لكنها لا تُعد عادةً مهمة سيبرانية ما لم ترتبط بنظام أو خدمة رقمية.
كيف تبدأ رحلتك في الأمن السيبراني؟
لا يشترط أن تكون خبيرًا في البرمجة حتى تبدأ، لكنك تحتاج إلى أساس جيد في الحاسب والشبكات وأنظمة التشغيل، ثم تنتقل تدريجيًا إلى الأدوات والتخصصات العملية.
يمكنك اتباع المسار التالي:
- معرفة ما المقصود بالأمن السيبراني
- تعلم أساسيات الحاسب وأنظمة Windows وLinux.
- افهم طريقة عمل الشبكات وعناوين IP وبروتوكولات الاتصال.
- ادرس مبادئ إدارة المخاطر والهوية والصلاحيات والتشفير.
- تدرب داخل مختبرات قانونية ومخصصة للتعلم.
- اختر مسارًا مثل اختبار الاختراق أو الدفاع أو الحوكمة والامتثال.
- نفّذ مشروعات بسيطة ووثق ما تعلمته في ملف أعمال.
- تابع المصادر الرسمية والتنبيهات الأمنية بصورة مستمرة.
- التحق ببرنامج تدريبي منظم يجمع بين المعرفة والتطبيق.
ولا تحاول اختبار أي موقع أو نظام حقيقي دون تصريح مكتوب؛ فالتعلم المسؤول جزء أساسي من الاحتراف المهني، تواصل مع بروليدرز الآن وابدأ رحلة التعلم.
تعلّم الأمن السيبراني مع بروليدرز
يحتاج دخول هذا المجال إلى مسار واضح يربط بين المفاهيم الأساسية والتطبيق العملي ومعرفة ما المقصود بالأمن السيبراني بشكل كامل. ومن خلال برامج بروليدرز، يستطيع المتدرب تطوير معرفته بالشبكات والمخاطر وأساليب الحماية والاستجابة للحوادث ضمن تجربة تعليمية منظمة.
ويقدم معهد نخبة القادة دبلوم تقنيات الأمن السيبراني إلى جانب خيارات تعلم مرنة وبرامج تساعد على اكتساب مهارات تدعم المسار المهني. ابدأ بتقييم مستواك واختيار البرنامج المناسب، ثم احرص على التطبيق المستمر وبناء خبرة عملية تتطور مع تغير المخاطر والتقنيات.
الأسئلة الشائعة
ما الفرق بين الذكاء الاصطناعي والأمن السيبراني؟
الذكاء الاصطناعي يهدف إلى تطوير أنظمة تحلل البيانات وتتعلم أو تتخذ قرارات، بينما يهتم المجال السيبراني بحماية الأجهزة والشبكات والبيانات. ويمكن استخدام تقنيات الذكاء الاصطناعي لاكتشاف الهجمات.
ماذا يفعل موظف الأمن السيبراني؟
يراقب الأنظمة، ويحلل التنبيهات، ويعالج الثغرات، ويدير الصلاحيات، ويستجيب للحوادث. وتختلف مسؤولياته وفق تخصصه والجهة التي يعمل لديها.
الأمن السيبراني يندرج تحت أي تخصص؟
يندرج غالبًا تحت علوم الحاسب أو تقنية المعلومات، ويتداخل مع هندسة الشبكات والبرمجيات وإدارة المخاطر والحوكمة والأنظمة القانونية.
هل الأمن السيبراني هو نفسه أمن المعلومات؟
لا، فهما مجالان متداخلان، لكن حماية المعلومات تشمل البيانات بجميع صورها، بينما تركز الحماية السيبرانية بصورة أكبر على الأنظمة والشبكات والخدمات الرقمية.
ما هي عناصر الأمن السيبراني؟
تشمل العناصر الأساسية الأشخاص والعمليات والتقنيات، إلى جانب السرية والسلامة والتوافر وإدارة المخاطر والاستجابة للحوادث والتعافي منها.
من الجهة المسؤولة عن الأمن السيبراني في السعودية؟
الهيئة الوطنية المختصة هي المرجع الرسمي في شؤون المجال بالمملكة، مع بقاء كل جهة عامة أو خاصة مسؤولة عن حماية شبكاتها وأنظمتها وبياناتها.